
Инвентаризация зависимостей позволяет понять, какие компоненты используются в проекте.
Однако для полноценного ИТ-аудита требуется также проверить их происхождение.
В статье разберём, как Ginc Radar использует алгоритмы верификации происхождения пакетов
для контроля цепочки поставок и помогает выявлять несоответствия между
ожидаемым технологическим стеком и реальностью.
Когда название и версия ничего не говорят
Современные сканеры хорошо определяют зависимости по pom.xml,
build.gradle, lock-файлам и другим манифестам. Но одинаковые координаты
пакета не всегда означают одинаковое происхождение.
Представим компанию, которая приобрела коммерческую поддержку Spring Framework — например, Axiom Spring. Для архитектора важно знать не только, что в проекте используется Spring Framework, но и какая именно реализация попадает в финальный артефакт: оригинальная open-source версия или коммерческая сборка.
Для сканера в обоих случаях это может выглядеть примерно так:
org.springframework:spring-core:5.3.x
Но для технологического аудита это принципиально разные ситуации:
- - используется Spring Framework;
- - используется коммерческая поставка Axiom Spring;
Компания заплатила за решение с расширенной поддержкой, но не может автоматически определить, в каких проектах оно используется. Особенный интерес представляют контуры КИИ, в которых разрешенные реализации строго регламентированы.
Что именно нужно проверять
Для достижения цели декомпозируем задачу на две:
- - Идентификация (что за пакет)
- - Верификация происхождения (откуда пришел)
Для второй задачи одного имени пакета и его версии недостаточно. Необходимо учитывать дополнительные признаки: настроенный для проекта пакетный реестр, правила проксирования/маршрутизации в нем и условия исключительной достижимости.
В Ginc Radar для этого используется алгоритм Origin Matching — механизм сопоставления найденных зависимостей с правилами, описывающими их происхождение.
1. Сначала определяем сам Spring Framework
Первое правило описывает стандартную open-source поставку Spring Framework. В нём задаются базовые критерии сопоставления — тип зависимости и её имя.
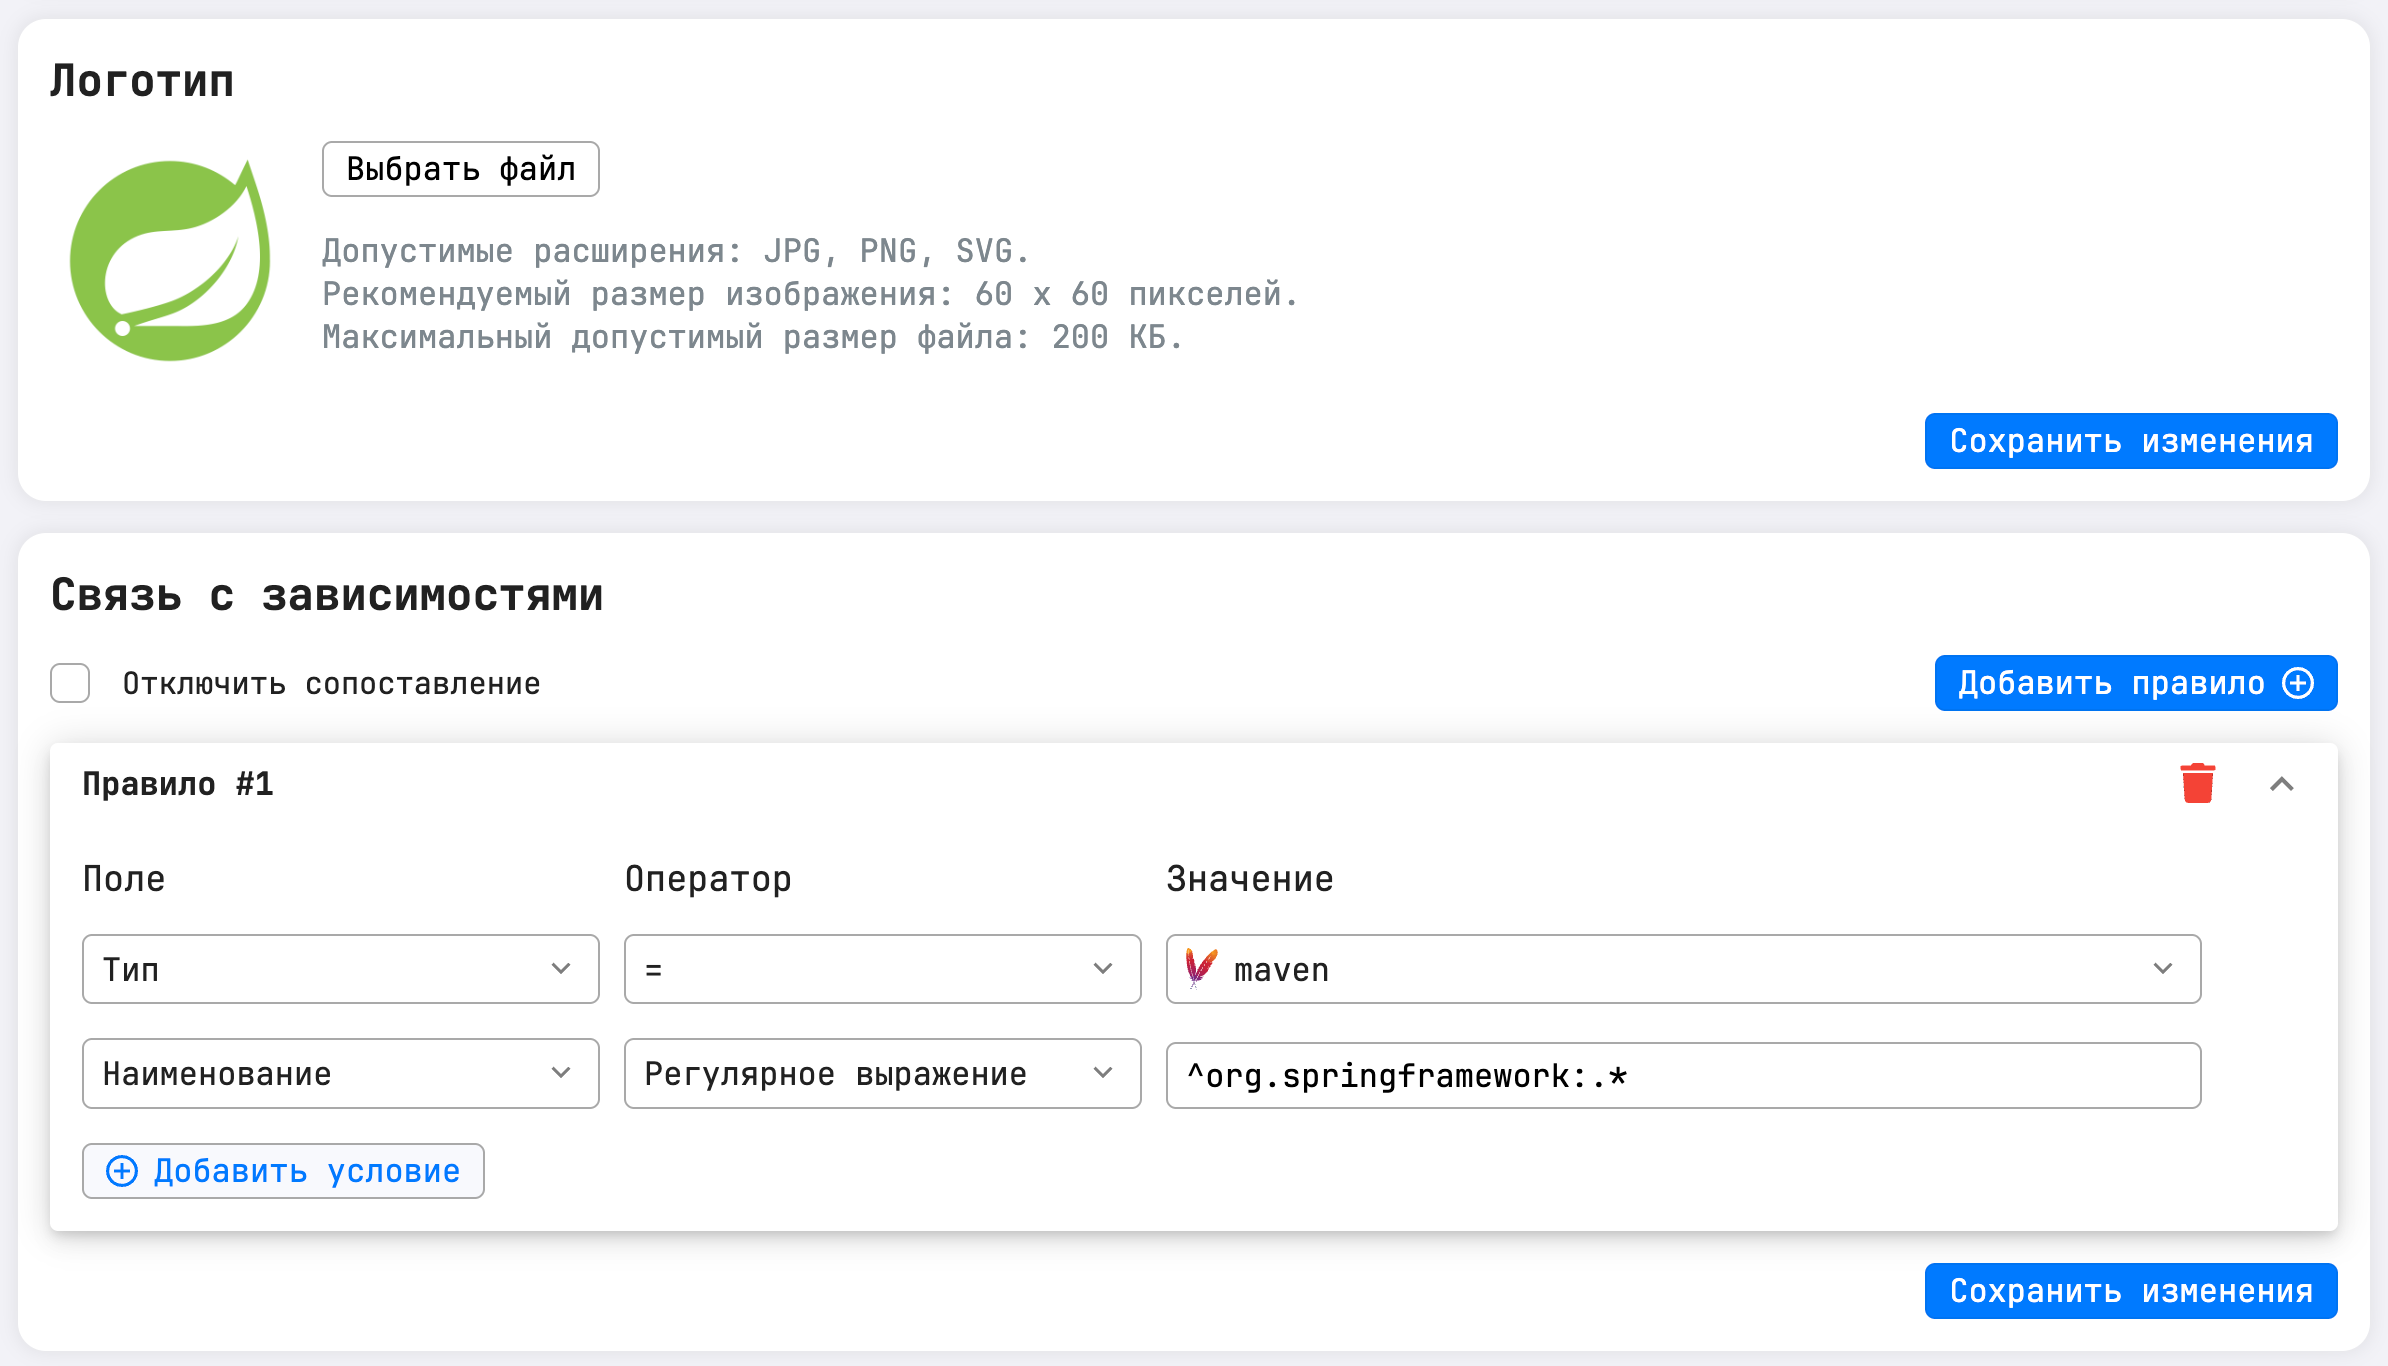
Когда Ginc Radar сканирует репозиторий и находит пакет, соответствующий этим условиям, он связывает его с технологией Spring Framework.
На этом этапе источник пакета ещё не учитывается.
2. Добавляем более точное правило для Axiom Spring
Теперь создаём отдельное правило для Axiom Spring. Базовые условия остаются теми же. Мы по-прежнему ищем соответствующий пакет Spring Framework. Но появляется дополнительное условие: реестр пакетов, из которого была получена зависимость.
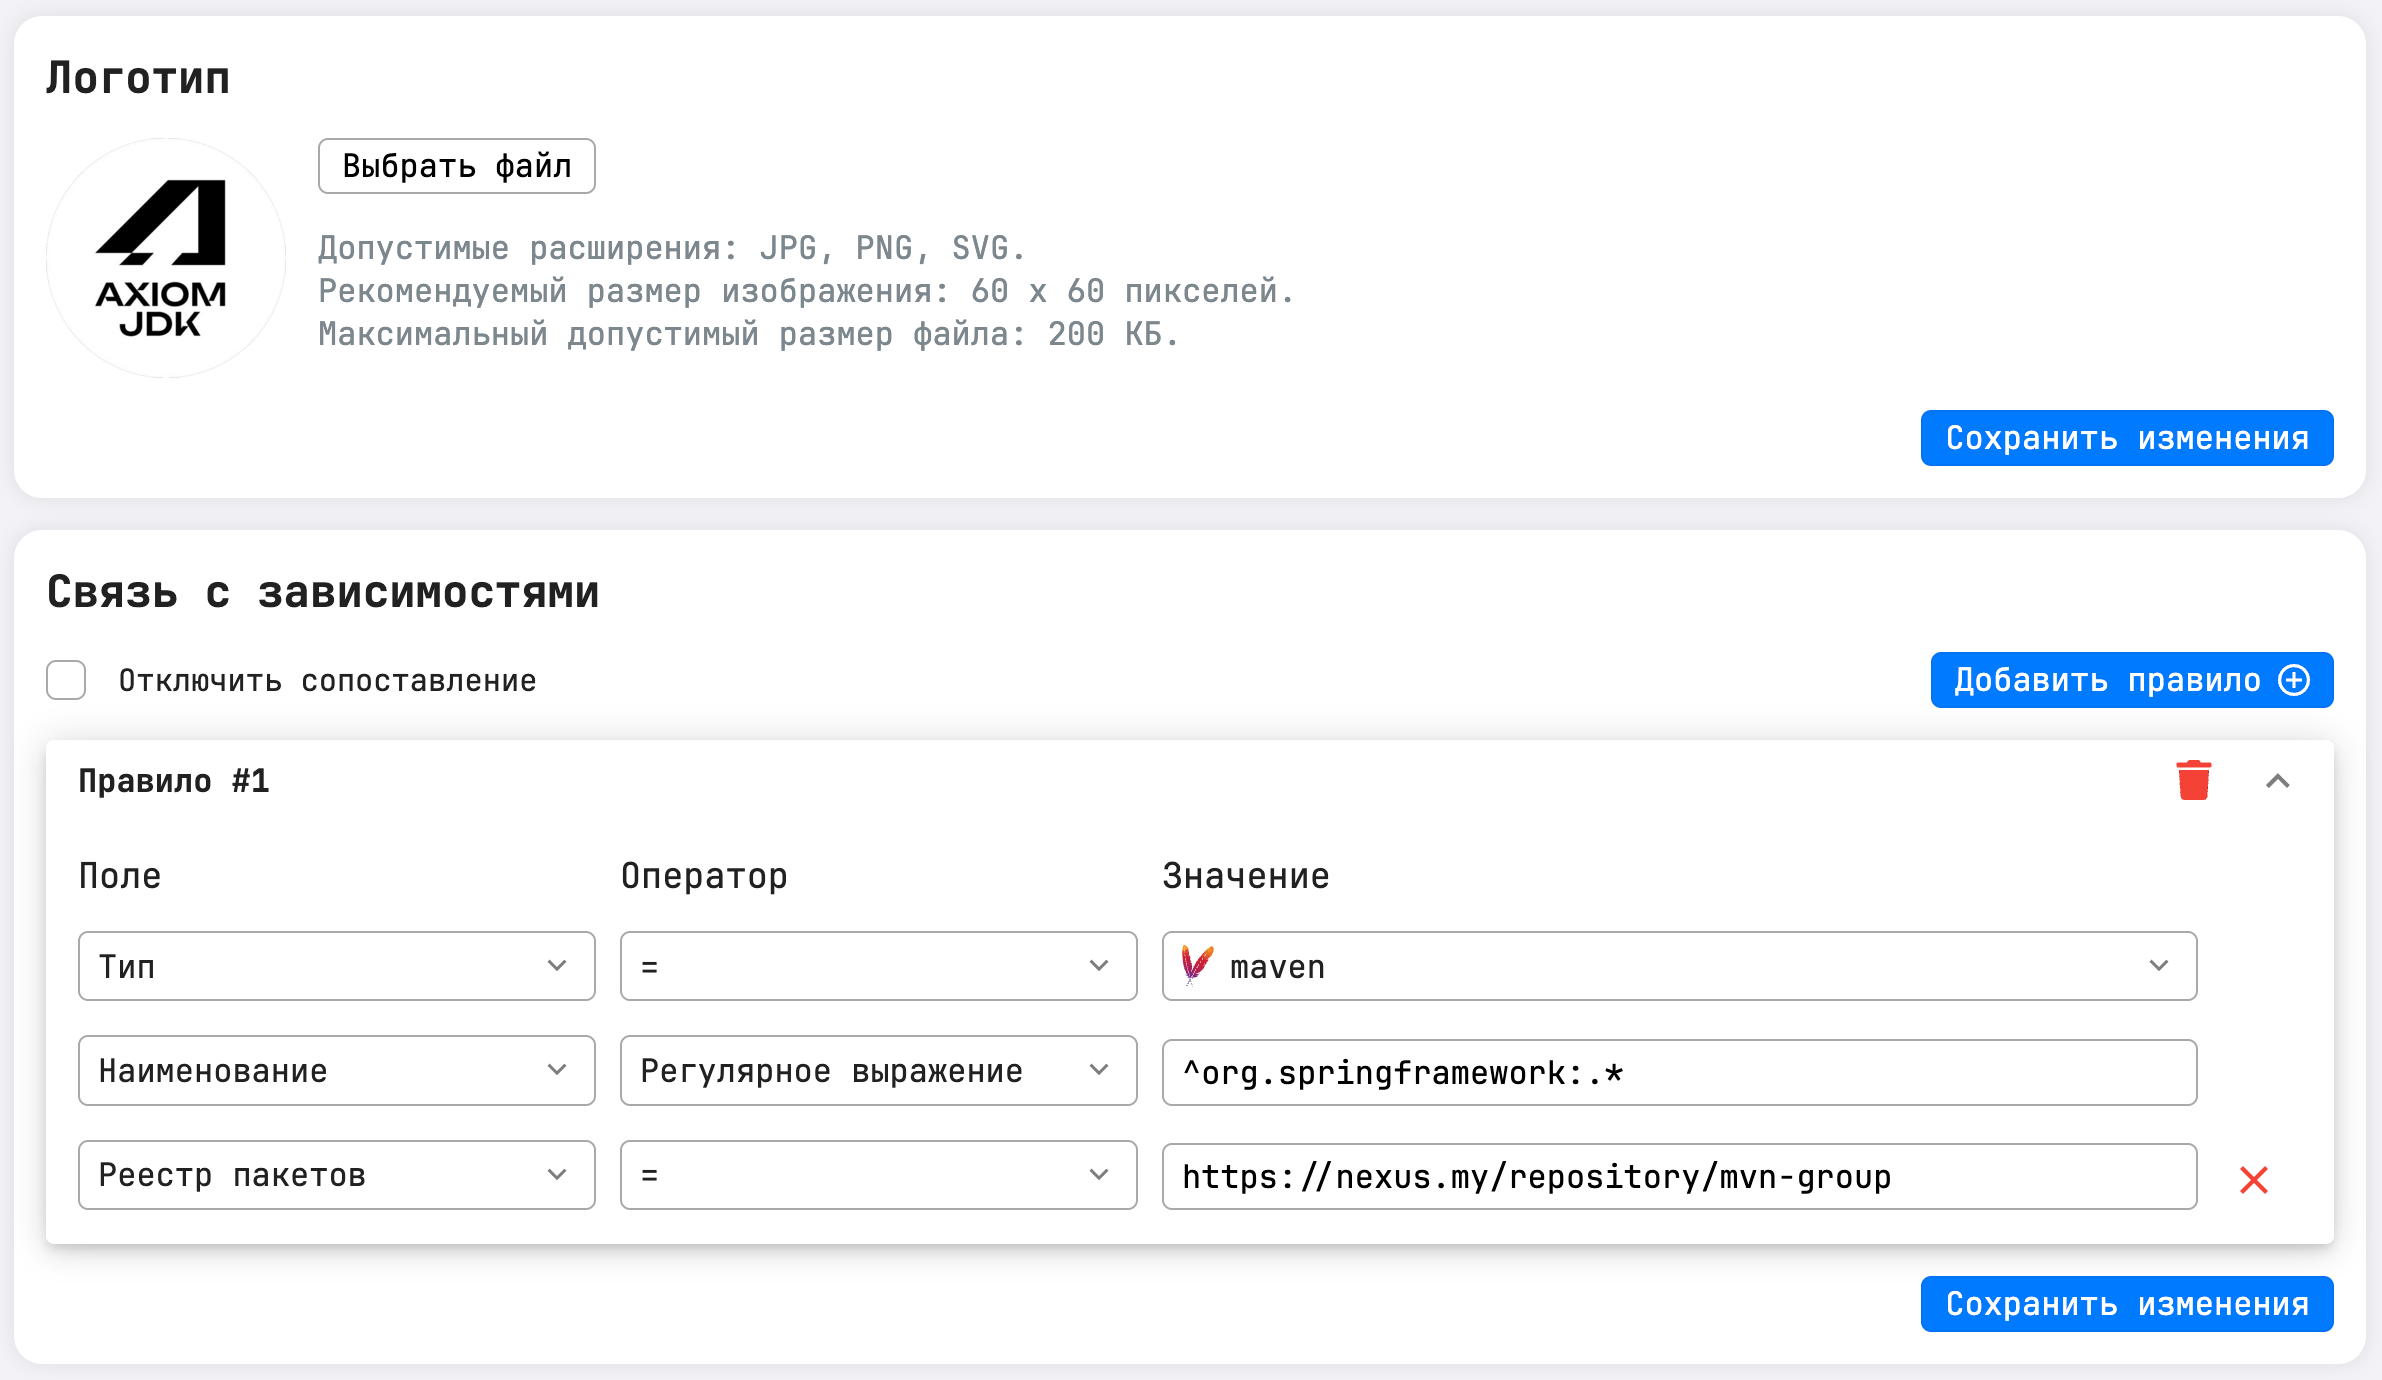
Получается более точное правило:
Если это Spring Framework и его источник соответствует указанному реестру — считаем его Axiom Spring.
Если зависимость соответствует общему правилу Spring Framework, а её источник дополнительно соответствует условиям правила Axiom Spring, Ginc Radar уточняет результат сопоставления и относит зависимость к Axiom Spring.
В итоге в технологическом стеке появляется уже не просто Spring Framework, а его вендорский вариант — Axiom Spring.
3. Как определить реальный источник пакета?
В Java-проектах разработчик обычно не указывает десятки пакетных реестров. В Gradle или Maven достаточно одного корпоративного URL:
https://nexus.company.ru/repository/maven-public
За этим URL может находиться групповой репозиторий Nexus (group repository), объединяющий несколько источников.
              Maven Public
                    │
             ┌──────┴──────┐
             │             │
         Maven Central   Axiom
Если смотреть только на build.gradle, мы видим корпоративный Nexus.
Этого недостаточно для верификации происхождения пакета.
Поэтому Ginc Radar интегрируется с Nexus и получает информацию о структуре proxy/group-репозиториев.
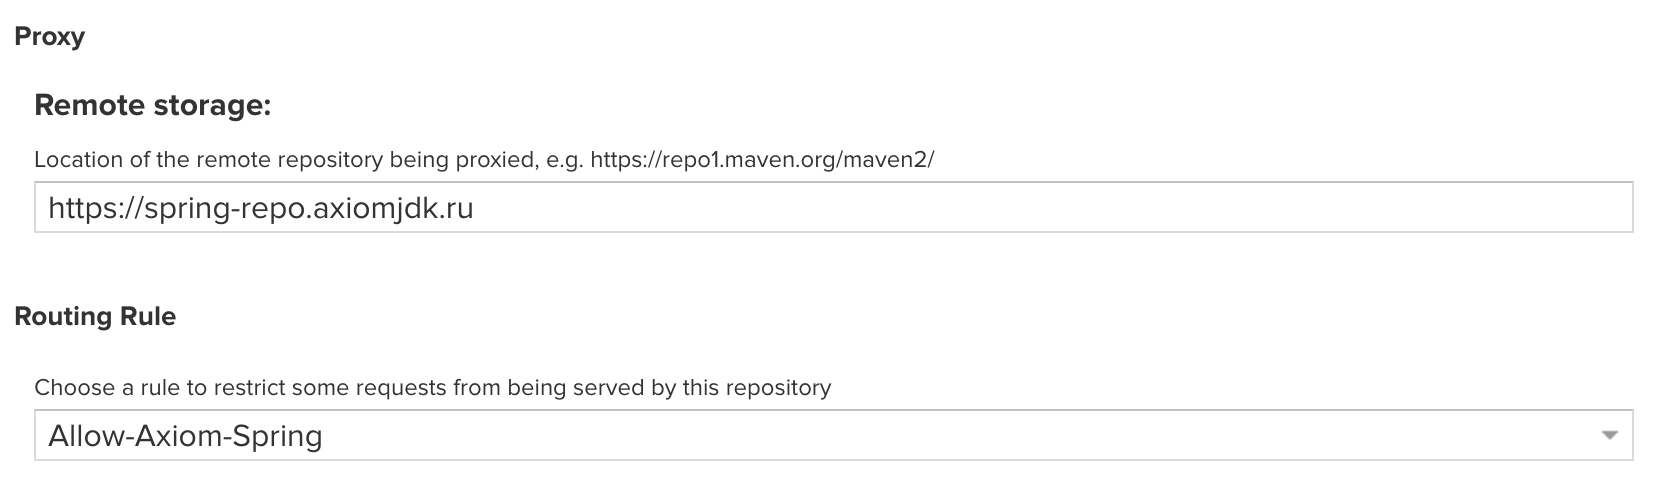
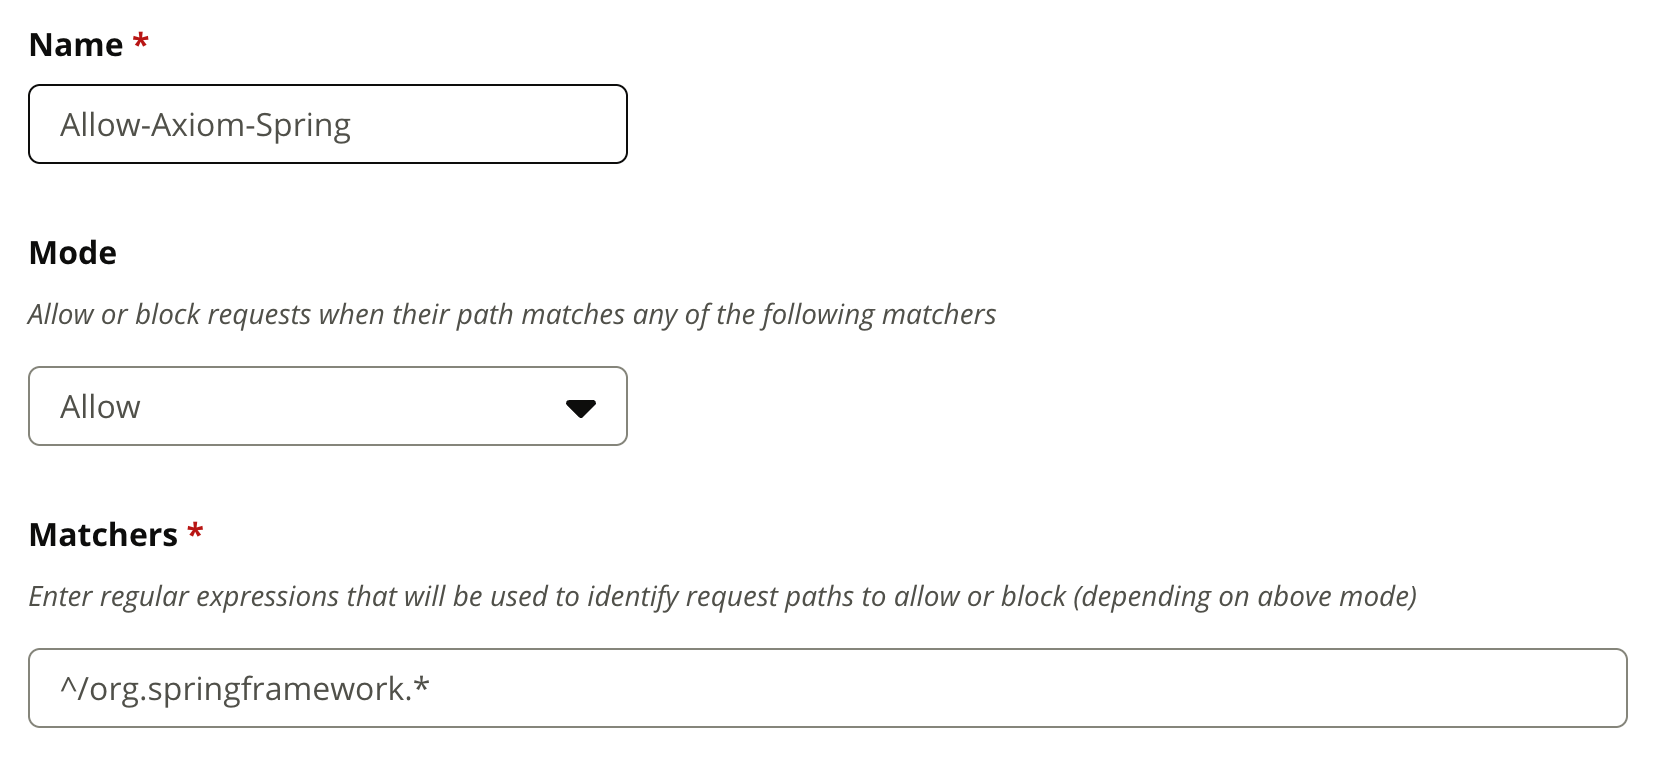
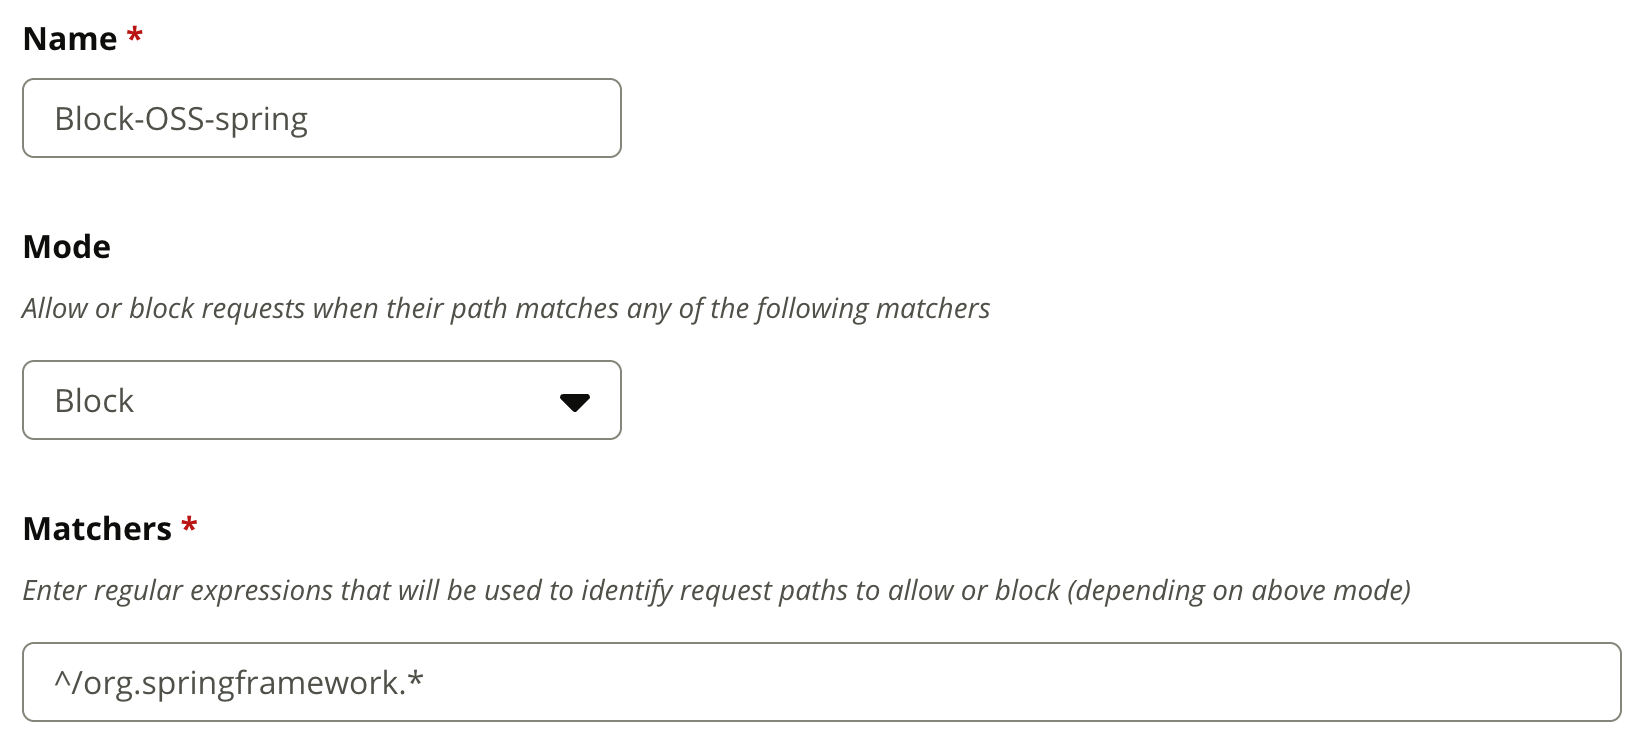
Дальше Origin Matching сопоставляет полученный источник с настроенными правилами.
Итого, для точной верификации происхождения пакета необходим не только положительный результат применения
правил сопоставления со стороны Ginc Radar.
Также, совокупность правил маршрутизации в Nexus (как для групповых, так и для proxy-репозиториев)
должна гарантировать исключительную достижимость пакета из целевого источника.
Именно последний шаг позволяет отличить стандартный Spring от его коммерческой поставки.
Не только Axiom Spring
Самая важная ценность здесь не в том, что Ginc Radar умеет распознавать Axiom Spring. Ценность в том, что технологический аудит начинает учитывать происхождение компонентов, а не только их названия и версии. И это позволяет ответить на ряд стратегических вопросов:
- - Какие проекты действительно используют коммерческую поставку?
- - Где используется OSS-компонент вместо приобретённого решения?
- - Где используется внутренний или специализированный fork?
- - Можно ли подтвердить фактическое использование приобретённой технологии?
В условиях строгого регулирования недостаточно знать название и версию используемого пакета. Важно понимать его происхождение и иметь возможность подтвердить, что в проекте используется разрешённая реализация компонента.
Именно для этого Ginc Radar использует Origin Matching. Он позволяет перейти от простого обнаружения зависимости к верификации её происхождения и получить более точную картину фактического технологического стека компании.
Попробуйте Ginc Radar
Получите более полную картину технологического стека и выявляйте несоответствия в происхождении компонентов
Узнать о Ginc Radar